
Hablemos de Compliance · El vocabulario de la corrupción (1 de 5)
Corrupción: la trampa del vocabulario
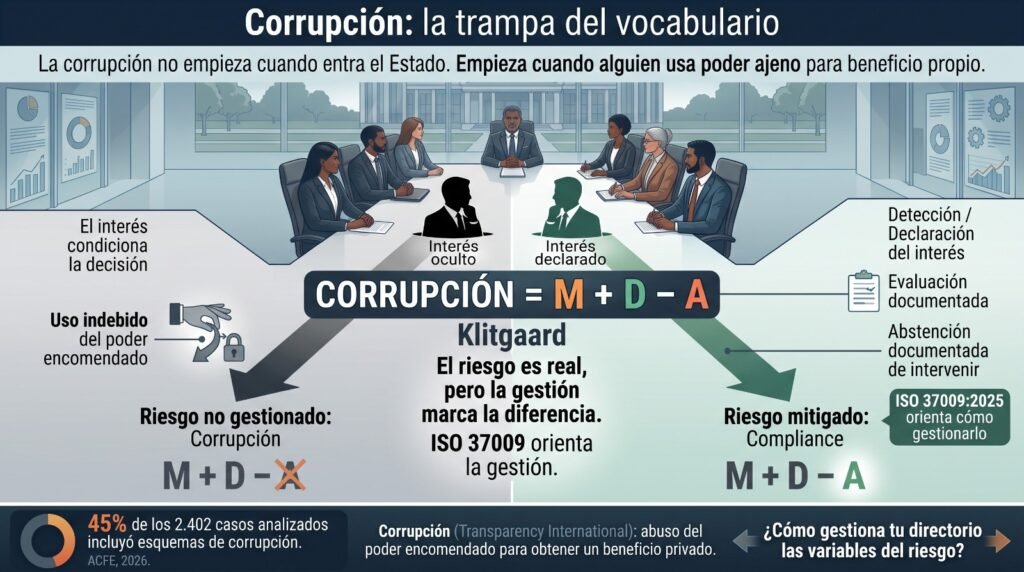
La corrupción no empieza cuando entra el Estado. Empieza cuando alguien usa poder ajeno para beneficio propio.
En compliance, muchos errores comienzan por llamar a las cosas por el nombre equivocado. Y una de las palabras peor utilizadas es, precisamente, corrupción.
La definición que adopte un directorio determina el tamaño real de su mapa de riesgos.
La definición restringida, la del imaginario común, asocia corrupción con funcionarios públicos, licitaciones, coimas y recursos del Estado.
Es una definición cómoda porque le permite a un empresario concluir:
“Mi empresa no contrata con el Estado. Este problema no es mío”.
Transparency International usa un concepto bastante más incómodo:
Corrupción es el abuso del poder encomendado para obtener un beneficio privado.
Tiene tres elementos:
- Poder, como facultad de hacer algo;
- ese poder fue confiado por alguien;
- se utiliza indebidamente para beneficiar a quien decide o a un tercero.
Ninguno exige necesariamente la presencia del Estado.
Pensemos en un gerente de compras que participa en la evaluación de proveedores, oculta que una de las empresas pertenece a un familiar y utiliza su influencia para favorecerla.
El precio puede incluso ser de mercado.
No hubo funcionario público. No apareció un maletín con dinero. No hubo una “coima” en el sentido tradicional.
Pero hubo algo más elemental: el poder que los accionistas confiaron al gerente dejó de utilizarse exclusivamente en interés de la organización.
La precisión importa.
Que exista una relación familiar no convierte automáticamente una decisión en corrupción. Si la relación se declara, se evalúa y el ejecutivo se abstiene de intervenir, estamos frente a un conflicto de interés gestionado.
El problema comienza cuando ese interés interfiere, o se permite que interfiera, con el deber encomendado.
La nueva ISO 37009:2025 refuerza precisamente esta mirada: distingue conflictos de interés reales, aparentes y potenciales y propone identificarlos, evaluarlos, resolverlos y monitorearlos.
Robert Klitgaard lo resumió hace décadas en una fórmula extraordinariamente simple:
Corrupción = Monopolio + Discrecionalidad – Rendición de cuentas.
Una jefatura puede no ser funcionaria pública y, sin embargo, concentrar el monopolio de una decisión, amplia discrecionalidad y escasa supervisión.
Ahí también existe territorio fértil para la corrupción.
Los datos confirman que el riesgo organizacional no es marginal. El Reporte a las Naciones 2026 de la ACFE analizó 2.402 casos reales en 143 países y territorios; los esquemas de corrupción estuvieron presentes en el 45% de los casos.
Por eso el cambio de vocabulario no es semántico.
Es operativo.
Un directorio que piensa la corrupción únicamente como delito contra el Estado la envía al abogado cuando el problema ya ocurrió.
Un directorio que entiende el abuso del poder encomendado busca el riesgo antes: en compras, ventas, contrataciones, inversiones, logística, selección de proveedores y en cada firma autorizada.
¿Con cuál de las dos definiciones evalúa hoy la corrupción tu directorio?
¿Y cuánto riesgo quedó fuera de la matriz simplemente porque alguien decidió llamarlo de otra manera?
#Compliance #Corrupción #GobiernoCorporativo #Integridad #GestiónDeRiesgos #ÉticaEmpresarial
Fuentes: Transparency International, What is corruption? Transparency.org; ISO 37009:2025, Conflict of interest in organizations — Guidance. ISO; ACFE, Occupational Fraud 2026: A Report to the Nations. ACFE