
Hablemos de Compliance: No todo es soborno
Una empresa puede tener Código de Ética, canal de denuncias, política de regalos y due diligence… y seguir estando mal protegida.
¿Por qué?
Porque el problema no siempre es la ausencia de controles.
A veces la causa es haber diseñado el control equivocado para el riesgo equivocado.
Pensemos en cuatro situaciones.
Un gerente favorece a una empresa vinculada a su familia.
Un proveedor ofrece un viaje para inclinar una adjudicación.
Después de ganar el contrato, ese mismo proveedor entrega un “agradecimiento” al responsable de la decisión.
Y, en otro caso, alguien amenaza con paralizar una operación si la empresa no paga.
A simple vista, las cuatro situaciones pueden terminar dentro de la misma casilla:
“Corrupción”.
Pero no son lo mismo.
No nacen igual.
No funcionan igual.
Y, por tanto, no deberían controlarse igual.
La Association of Certified Fraud Examiners (ACFE) organiza este territorio mediante su conocido Fraud Tree.
Dentro del fraude ocupacional distingue tres grandes ramas: apropiación indebida de activos, corrupción y fraude en estados financieros.
El Reporte a las Naciones 2026 muestra por qué esta clasificación importa.
La apropiación indebida de activos apareció en el 90% de los casos.
La corrupción, en el 45%.
Y el fraude en estados financieros, aunque estuvo presente apenas en el 6%, produjo una pérdida mediana de USD 1 millón.
Lo más frecuente no siempre es lo más destructivo.
Y dentro de la propia corrupción ocurre algo parecido.
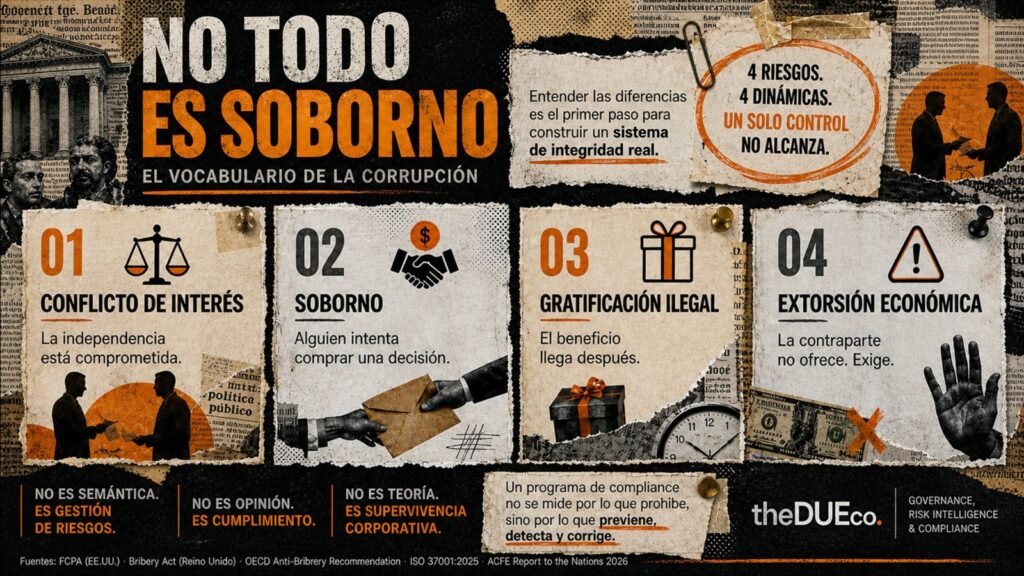
ACFE distingue cuatro figuras que muchas organizaciones siguen tratando como si fueran una sola.
- Conflicto de interés
Aquí todavía nadie necesita ofrecer un sobre.
El riesgo aparece cuando quien debe proteger los intereses de la organización tiene simultáneamente un interés personal, familiar, profesional o económico capaz de interferir con esa obligación.
Puede no existir dinero.
Puede no existir delito.
Incluso puede no existir una decisión incorrecta.
Pero existe algo que el sistema debe resolver:
la independencia de quien decide ya no puede darse por supuesta.
El control, entonces, no empieza con una investigación penal.
Empieza antes: declaración del conflicto, registro, evaluación independiente, abstención o recusación documentada y seguimiento.
- Soborno
Aquí cambia la dinámica.
Ya no estamos frente a dos intereses que pueden colisionar.
Alguien intenta comprar una decisión.
Se ofrece, promete, entrega, solicita o acepta un beneficio indebido para influir en una actuación.
Por eso los controles también cambian: política y monitoreo de regalos y hospitalidades, due diligence basada en riesgo, revisión de intermediarios, segregación de funciones, trazabilidad y aprobaciones reforzadas para pagos sensibles.
- Gratificación ilegal
Ahora el beneficio aparece después.
La decisión ya fue tomada y alguien entrega valor como “recompensa” o agradecimiento.
Es tentador pensar:
“Si el pago vino después, no influyó en la decisión”.
Ese razonamiento puede ser peligrosamente ingenuo.
Un beneficio posterior puede ser el pago de una relación anterior o la inversión en una decisión futura.
Por eso el control mira hacia atrás y hacia adelante: regalos posteriores a adjudicaciones, relación entre compradores y proveedores, pagos inusuales, notas de crédito, contrataciones sucesivas y beneficios que aparecen cuando aparentemente “todo ya terminó”.
- Extorsión económica
Aquí la lógica vuelve a cambiar.
La contraparte no ofrece.
Exige.
Amenaza con causar un perjuicio operativo, comercial o incluso físico si no recibe un pago.
La empresa puede estar inicialmente del lado de la víctima.
Y eso obliga a una respuesta diferente: canal seguro de escalamiento, protocolo de crisis, registro de la exigencia, respaldo institucional a quien se niega a pagar y evaluación legal y de seguridad.
Cuatro conductas.
Cuatro mecanismos.
Cuatro respuestas.
Y aquí aparece uno de los errores más comunes del compliance corporativo:
ponerlas debajo de una misma palabra…
“Corrupción”
…y responder a todas con el mismo documento:
“Código de Ética”.
Pero un Código de Ética no detecta por sí solo una relación oculta entre comprador y proveedor.
No revisa un pago sospechoso.
No aparta de una decisión a quien tiene un conflicto.
No protege a un ejecutivo que está siendo extorsionado.
No investiga.
No deja evidencia.
Un Código de Ética declara qué conducta espera la empresa. Un sistema demuestra qué hace cuando la conducta real se aparta de esa expectativa.
Ahí está la diferencia.
La ISO 37003:2025 lleva precisamente la gestión del fraude hacia esa lógica sistémica: prevención, detección, respuesta y mejora continua, incluyendo fraude interno, externo y situaciones de colusión.
Por eso la pregunta de un directorio maduro ya no debería ser:
“¿Tenemos una política antifraude?”
Debería ser bastante más incómoda:
“¿Sabemos exactamente qué conducta queremos prevenir, qué control específico la contiene, qué señal nos advierte que está ocurriendo, quién debe actuar y qué evidencia quedará para demostrarlo?”
Porque una matriz de riesgos puede estar llena de controles y, aun así, ser débil.
Basta con que esos controles no correspondan al riesgo que pretenden contener.
El problema no siempre es tener pocos controles. A veces es tener muchos… y que ninguno esté apuntando al lugar correcto.
¿Tu matriz distingue conflicto de interés, soborno, gratificación ilegal y extorsión económica?
¿O cuatro riesgos diferentes continúan escondidos detrás de una única palabra:
“Corrupción”?
#Compliance #Fraude #ConflictoDeInterés #Soborno #ControlInterno #GobiernoCorporativo
Fuentes: ACFE, Occupational Fraud 2026: A Report to the Nations; ISO 37003:2025, Fraud control management systems — Guidance for organizations managing the risk of fraud; ISO 37009:2025.